El Modelo de Prevención de Infracciones que exige la Ley N° 21.719
Ocho módulos para tratar datos personales conforme a la ley y su Reglamento: registro de actividades de tratamiento, derechos de los titulares y evidencia lista para la Agencia de Protección de Datos.
Usada por empresas de distintos tamaños e industrias en Chile
Inicio
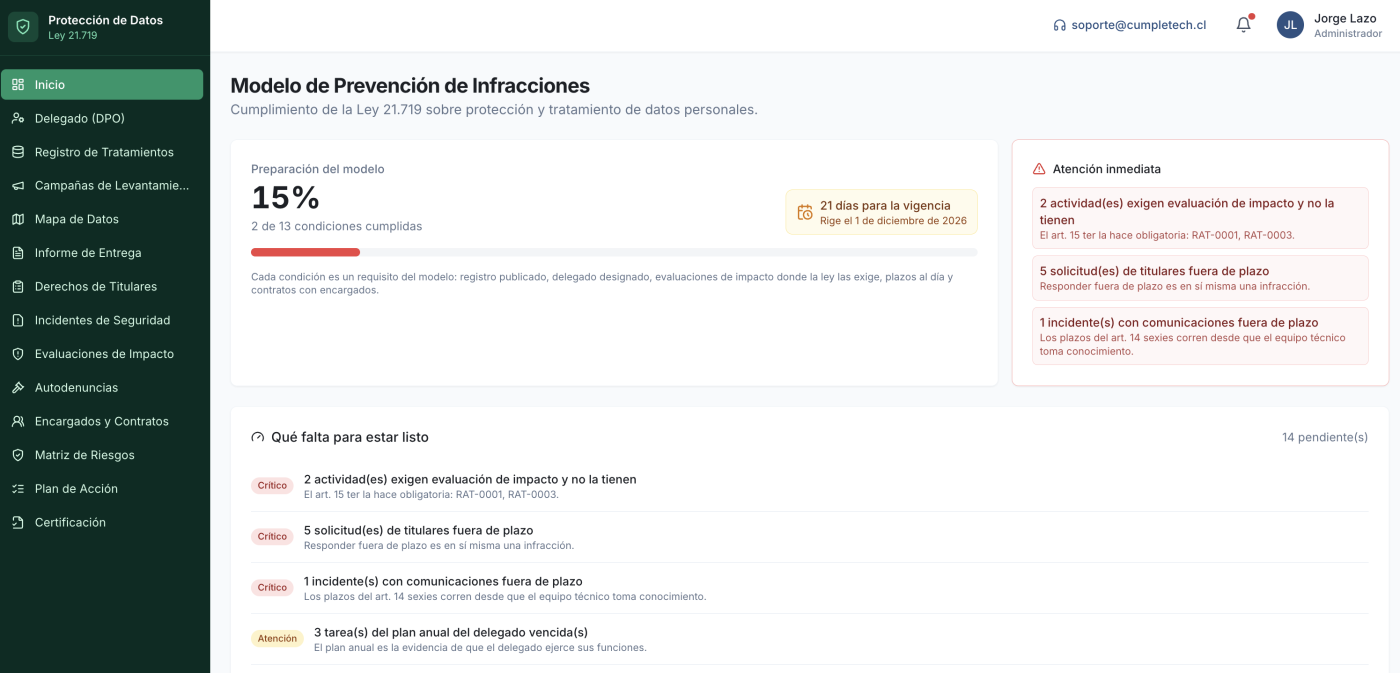
Es el punto de partida para conocer cómo avanza la preparación del MPI. Reúne en una misma vista las condiciones cumplidas y los pendientes más urgentes, para que el equipo identifique dónde conviene concentrar su trabajo.
Aspectos destacables
- Muestra cuánto se ha preparado y qué condiciones faltan cumplir.
- Destaca solicitudes vencidas y otras situaciones que requieren atención.
- Resume el estado de los módulos y facilita consultar sus antecedentes.
- Contextualiza el avance con el aviso de vigencia del modelo.
Delegado (DPO)
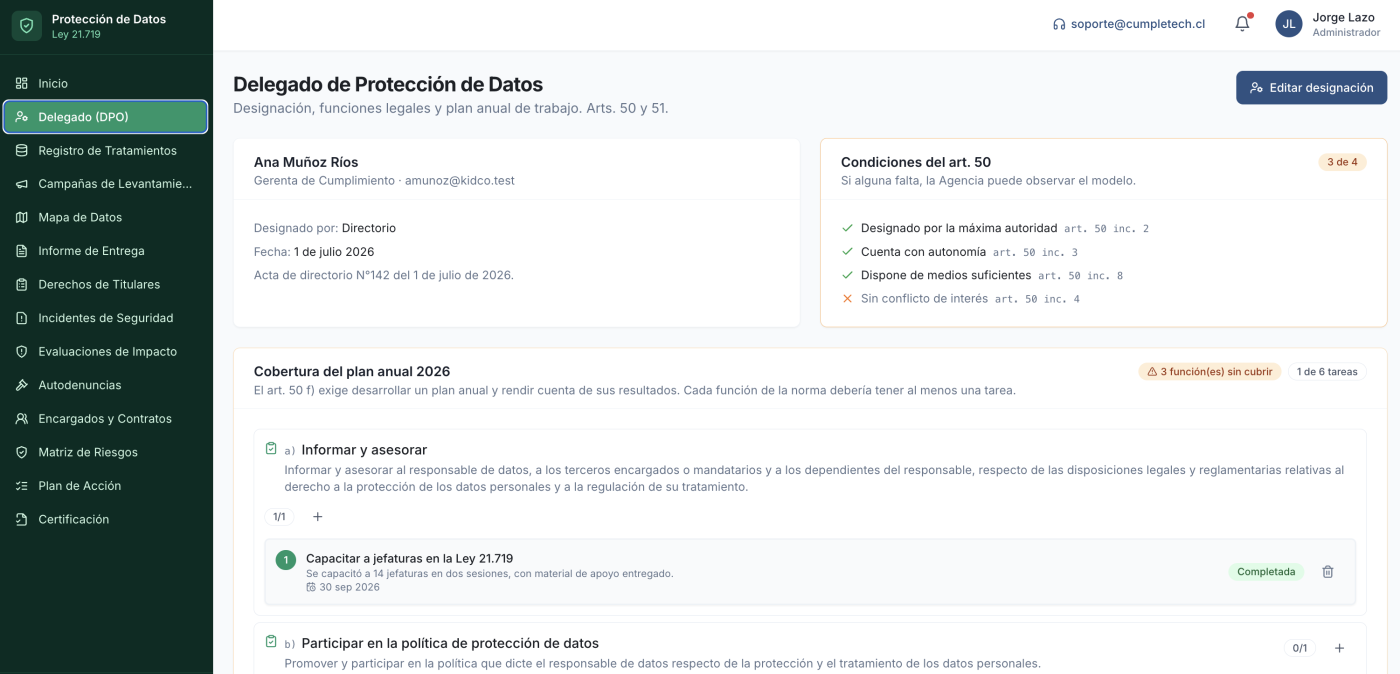
Reúne los antecedentes de la persona designada como Delegado de Protección de Datos y organiza el seguimiento de su trabajo. Permite relacionar sus funciones con tareas concretas, para visualizar qué se ha realizado y qué sigue pendiente.
Aspectos destacables
- Documenta quién ejerce el cargo y el respaldo de su designación.
- Muestra las condiciones declaradas de autonomía, medios y conflictos.
- Organiza tareas del plan anual según las funciones del delegado.
- Permite revisar vencimientos y funciones que aún no tienen tareas.
Registro de Tratamientos
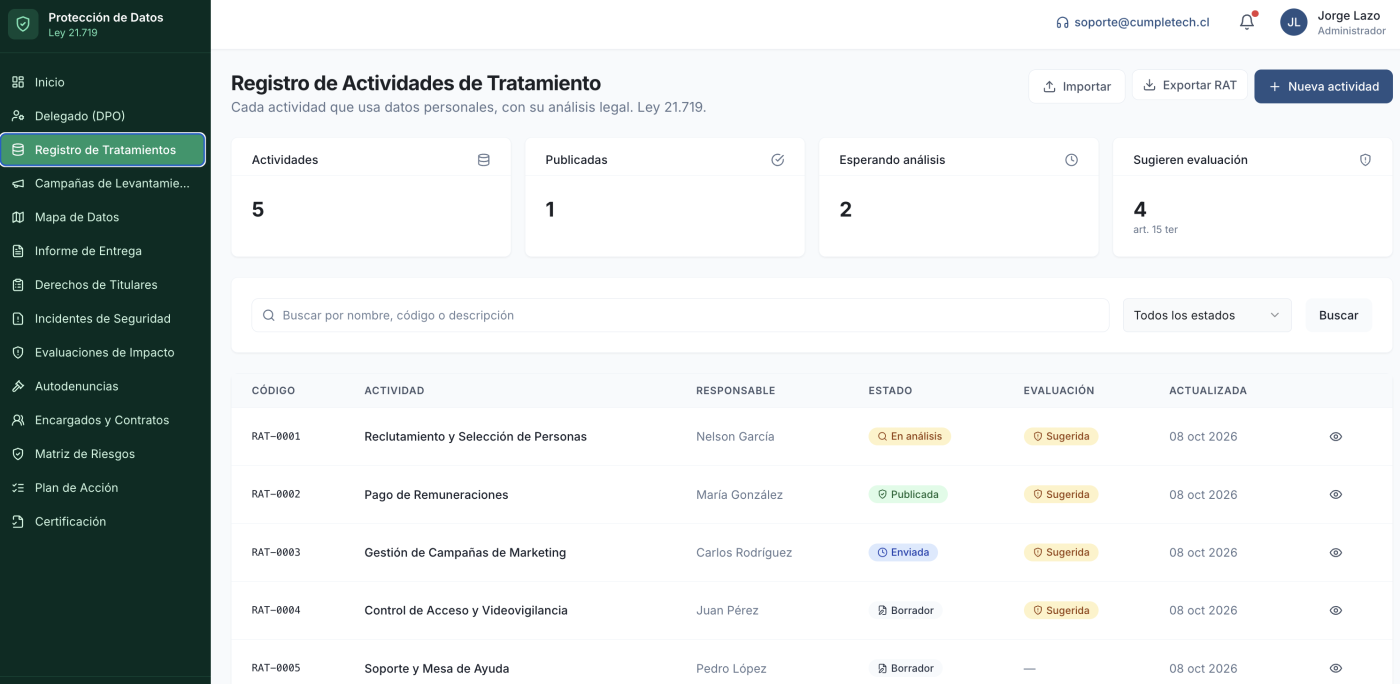
Ayuda a construir el Registro de Actividades de Tratamiento (RAT) a partir de lo que hace cada área. Sus cuestionarios describen cómo se utilizan los datos y aportan antecedentes para que el equipo legal analice cada actividad.
Aspectos destacables
- Identifica cada actividad, el área que la realiza y su responsable.
- Recoge finalidades, tipos de datos y categorías de titulares.
- Distingue actividades en borrador, enviadas, en análisis o publicadas.
- Incluye importar, exportar y consultar riesgos e historial del RAT.
Campañas de Levantamiento
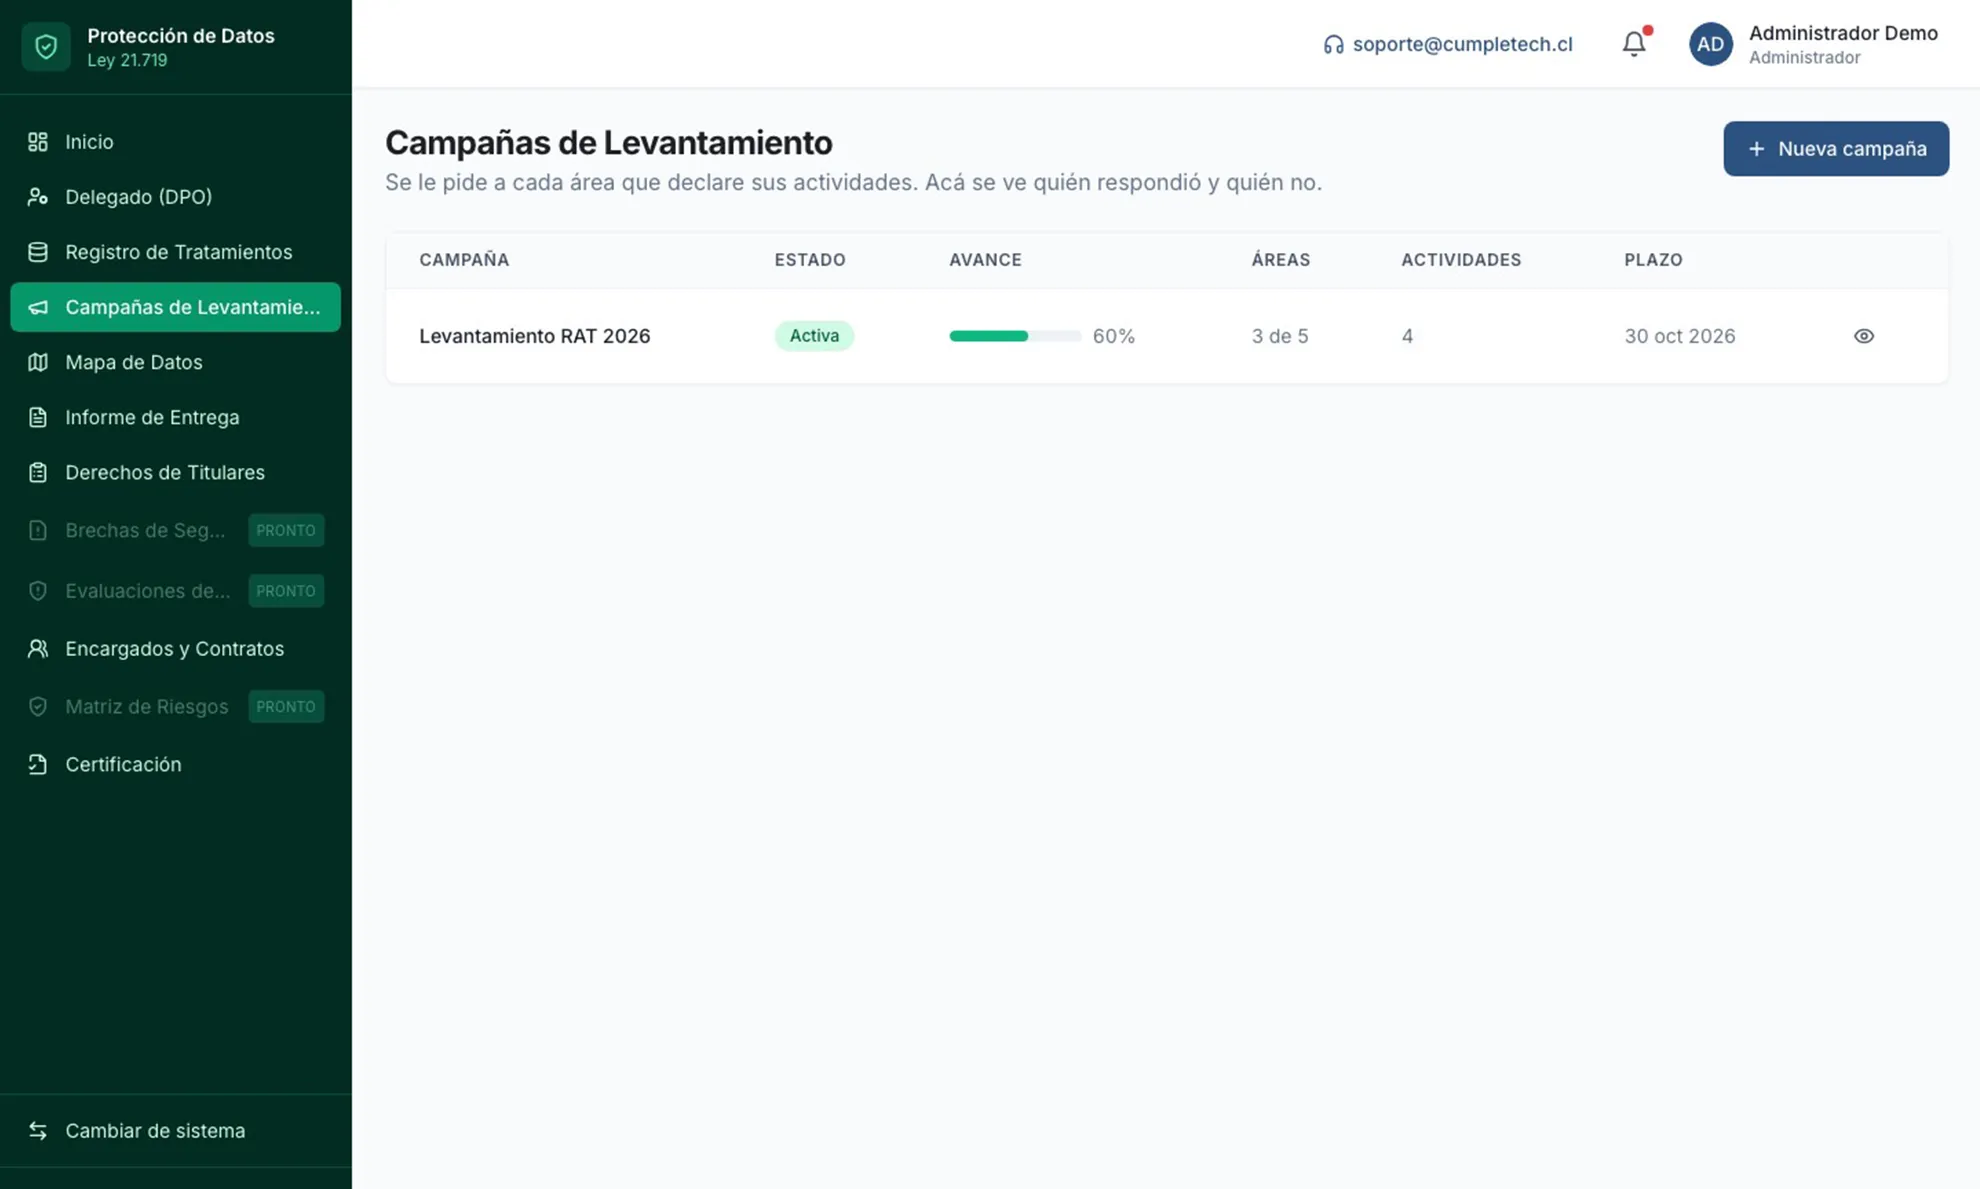
Organiza la solicitud de información a las áreas para completar el registro de tratamientos. Permite acompañar el levantamiento y reconocer quién ya respondió, quién está avanzando y dónde hace falta insistir para cerrar los pendientes de la campaña.
Aspectos destacables
- Identifica las áreas convocadas y sus responsables de respuesta.
- Muestra el plazo de la campaña y el avance de cada área.
- Distingue respuestas completas, en progreso y aún no iniciadas.
- Permite consultar recordatorios enviados y acceder al cierre.
Mapa de Datos
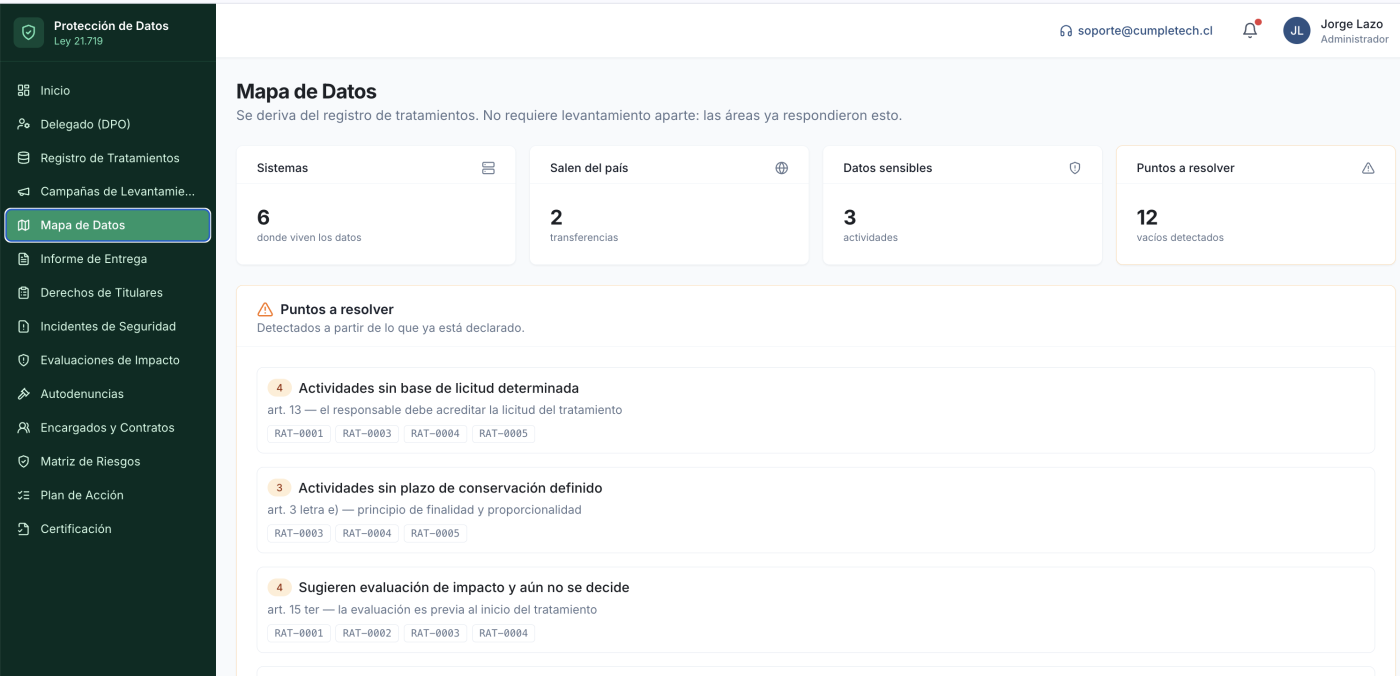
Transforma la información del RAT en una visión conjunta de cómo circulan y dónde se conservan los datos. Ayuda a detectar información incompleta y a entender qué tratamientos necesitan una revisión antes de dar por terminado el levantamiento.
Aspectos destacables
- Agrupa sistemas y actividades para ubicar dónde se tratan los datos.
- Permite revisar transferencias al extranjero y destinos sin identificar.
- Señala datos sensibles y posibles evaluaciones de impacto pendientes.
- Destaca vacíos en bases de licitud y plazos de conservación.
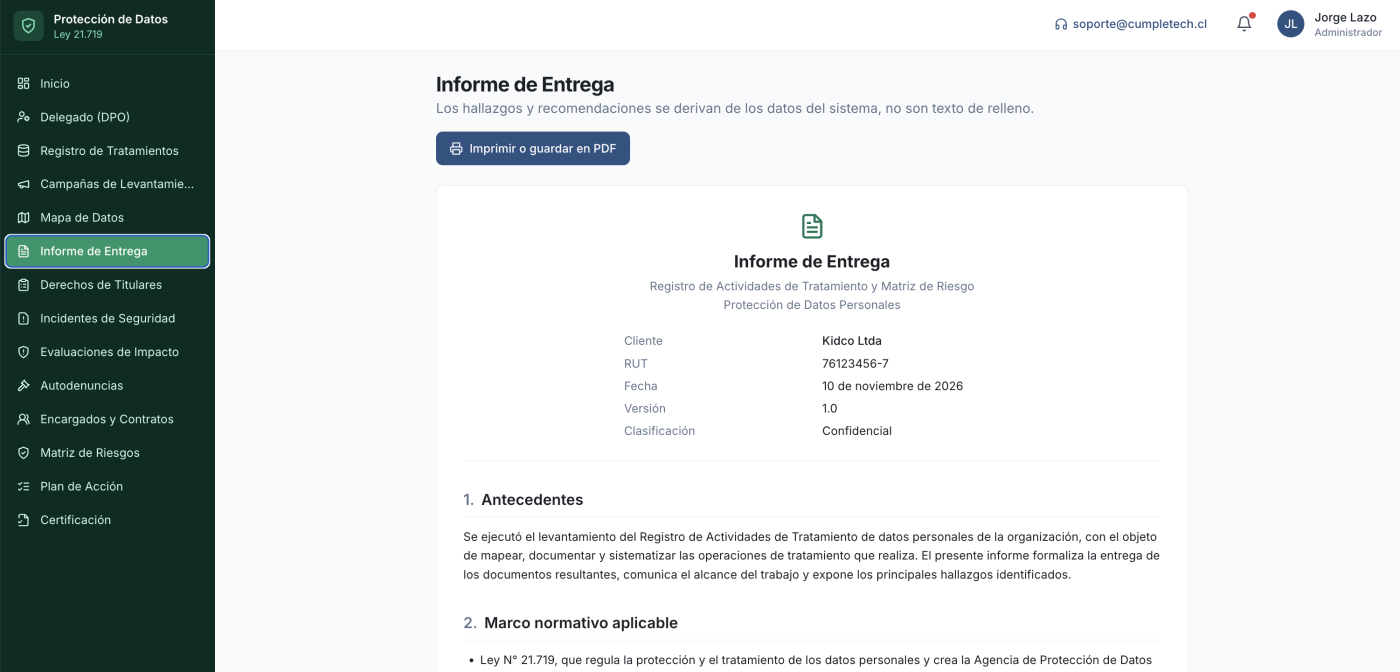
Informe de Entrega
Presenta los resultados del levantamiento en un documento que facilita compartir lo trabajado. Reúne el alcance, los hallazgos y las recomendaciones sobre el RAT y los riesgos, para que la organización comprenda qué se identificó y qué debe resolver.
Aspectos destacables
- Identifica al cliente y señala fecha, versión y clasificación.
- Explica el alcance y resume los resultados del levantamiento.
- Reúne hallazgos, recomendaciones y el perfil de riesgo consolidado.
- Ofrece imprimir el informe o guardarlo como documento PDF.
Derechos de Titulares
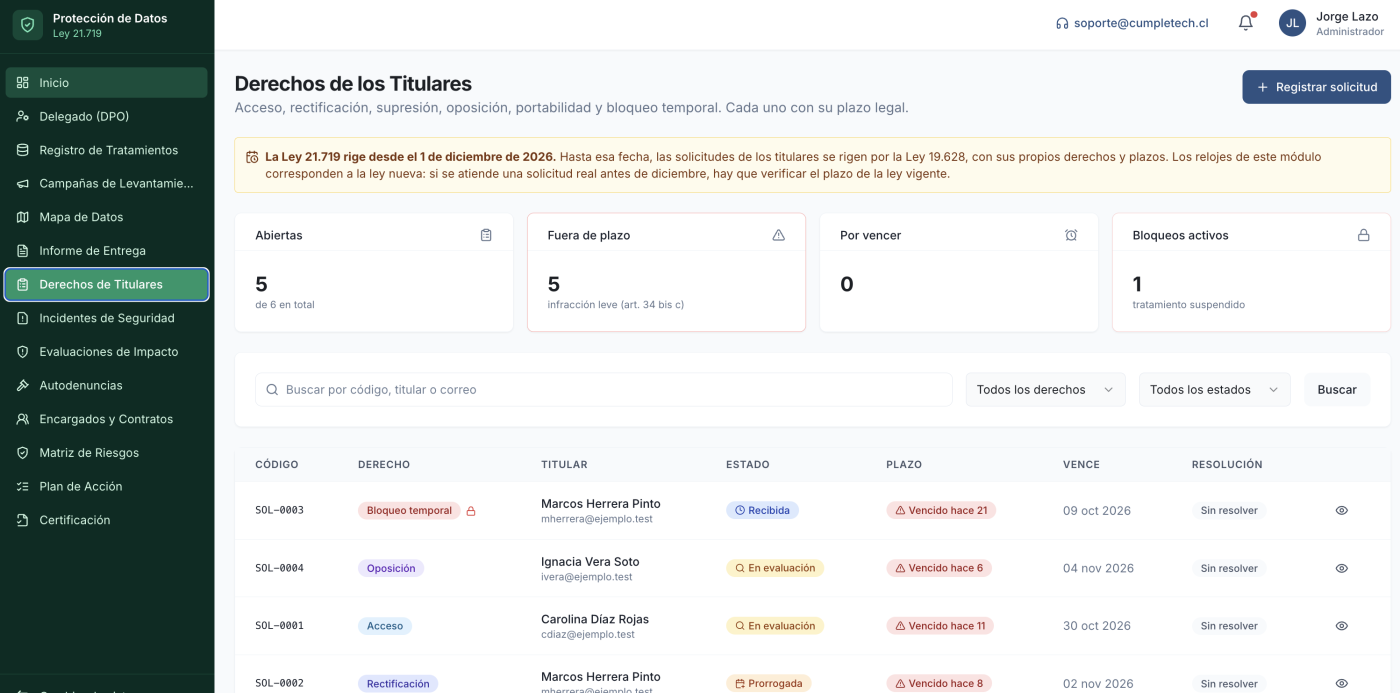
Ayuda a organizar la atención de las personas que solicitan ejercer derechos sobre sus datos. Cada solicitud aparece con su estado y vencimiento, lo que facilita identificar casos pendientes y revisar cómo se resolvió la petición de cada titular.
Aspectos destacables
- Contempla acceso, rectificación, supresión, oposición, portabilidad y bloqueo.
- Relaciona cada caso con el titular y permite consultar su resolución.
- Destaca vencimientos, casos próximos a vencer y bloqueos activos.
- Incluye filtros y un aviso sobre la ley aplicable a los plazos.
Incidentes de Seguridad
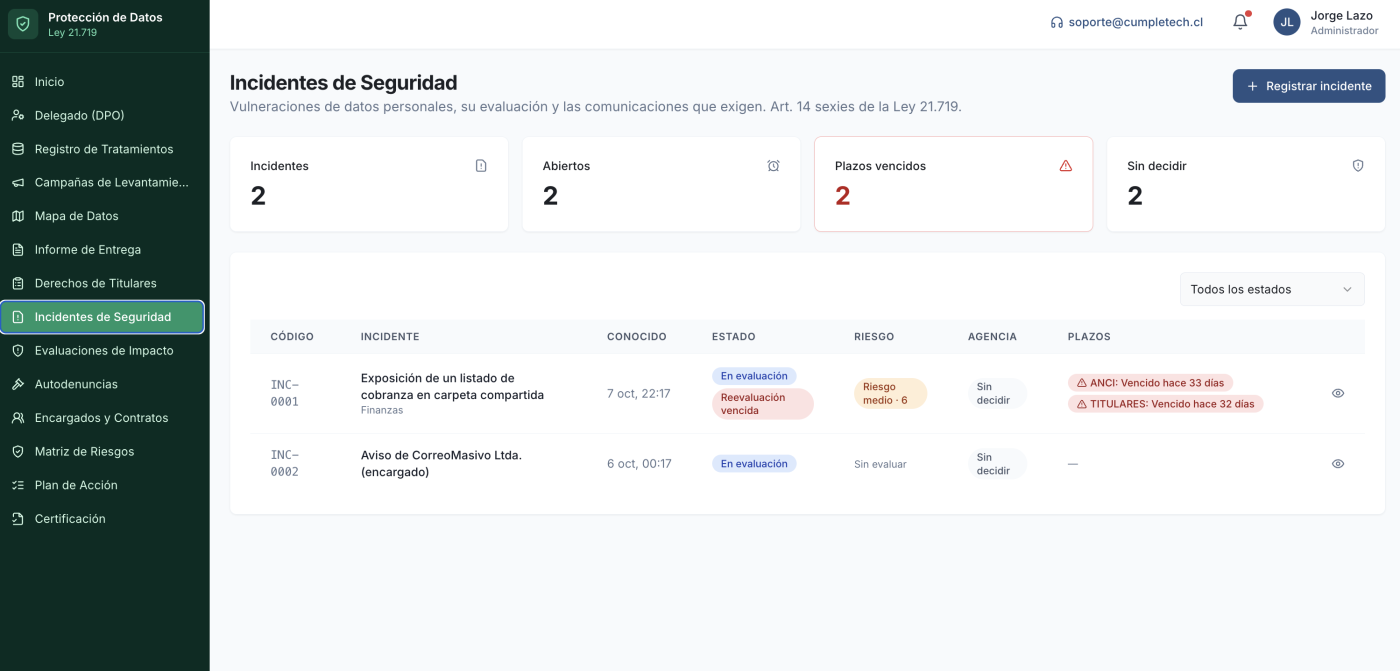
Reúne los incidentes que pueden afectar datos personales y permite seguir su evaluación. La vista ayuda al equipo a reconocer qué ocurrió, cuándo tomó conocimiento y qué decisiones o comunicaciones siguen pendientes de revisión en cada caso.
Aspectos destacables
- Incluye registrar incidentes e identificarlos mediante un código.
- Muestra cuándo se conoció el incidente y su estado de evaluación.
- Permite revisar el riesgo y las reevaluaciones que siguen pendientes.
- Destaca decisiones de comunicación y plazos que requieren atención.
Evaluaciones de Impacto
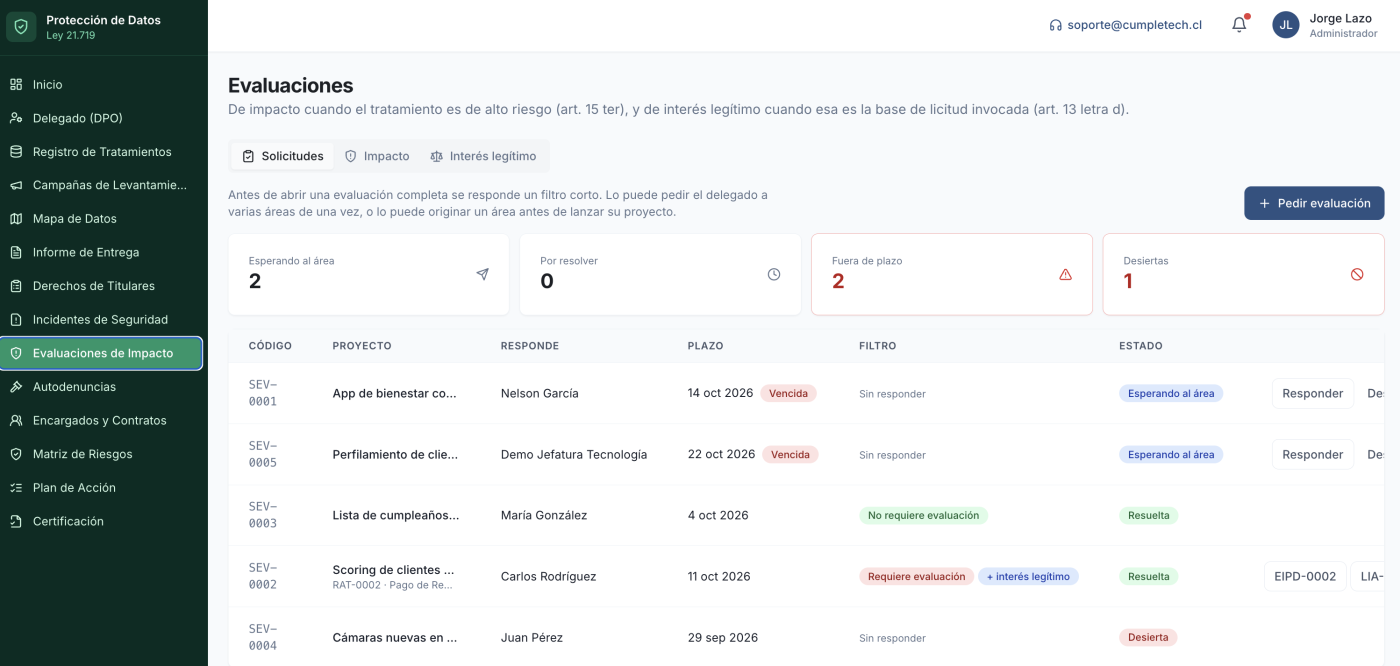
Organiza la revisión de tratamientos que podrían requerir una evaluación de impacto o un análisis de interés legítimo. Parte de solicitudes a las áreas y reúne antecedentes del proyecto, para orientar la evaluación y el seguimiento de los riesgos identificados.
Aspectos destacables
- Un filtro previo orienta si corresponde una evaluación completa.
- Muestra solicitudes, responsables de respuesta y plazos vencidos.
- Incluye el cuestionario EIPD y riesgos que todavía no tienen medidas.
- El filtro advierte que sus preguntas esperan revisión legal definitiva.
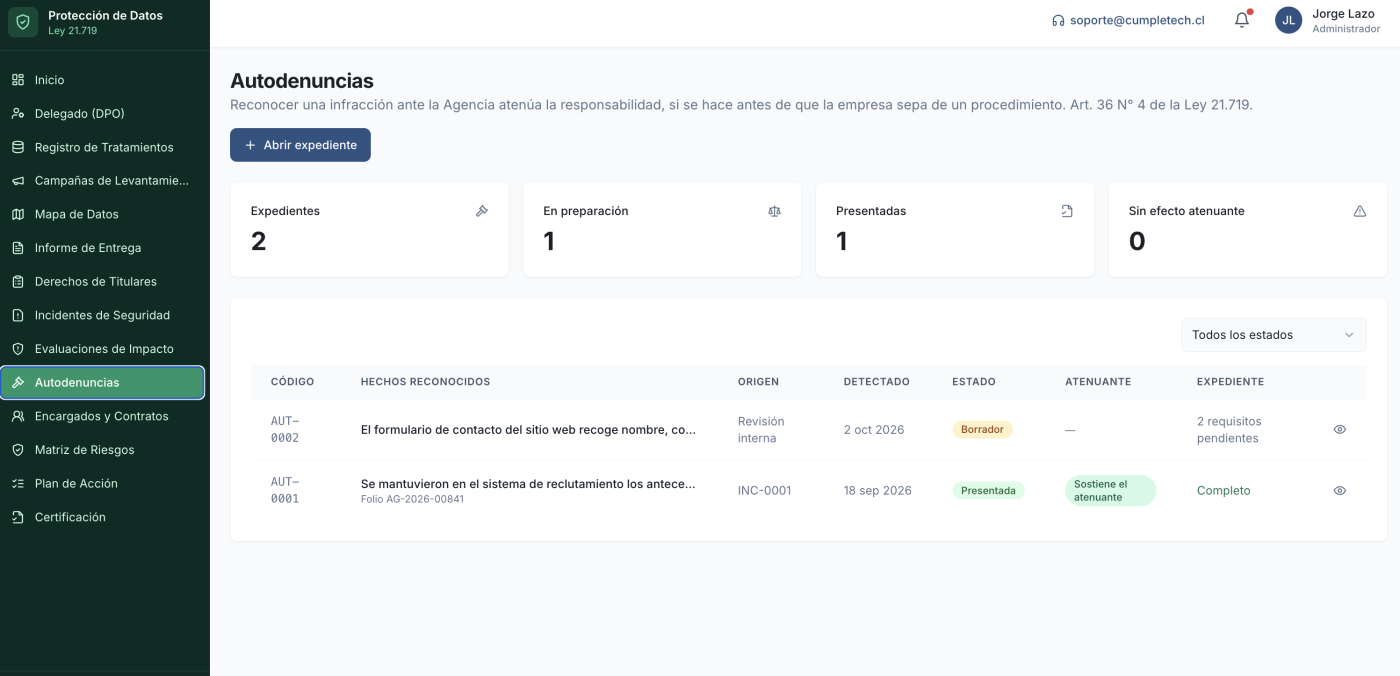
Autodenuncias
Ayuda a preparar un expediente sobre hechos que la empresa reconoce como una posible infracción. Reúne antecedentes de lo ocurrido y permite revisar qué requisitos faltan, antes de considerar una eventual presentación ante la Agencia de Protección de Datos.
Aspectos destacables
- Documenta hechos reconocidos, norma infringida y fecha de detección.
- Identifica el origen y permite vincular un incidente registrado.
- Muestra expedientes en preparación o presentados y requisitos faltantes.
- Organiza antecedentes sin garantizar un resultado ante la autoridad.
Encargados y Contratos
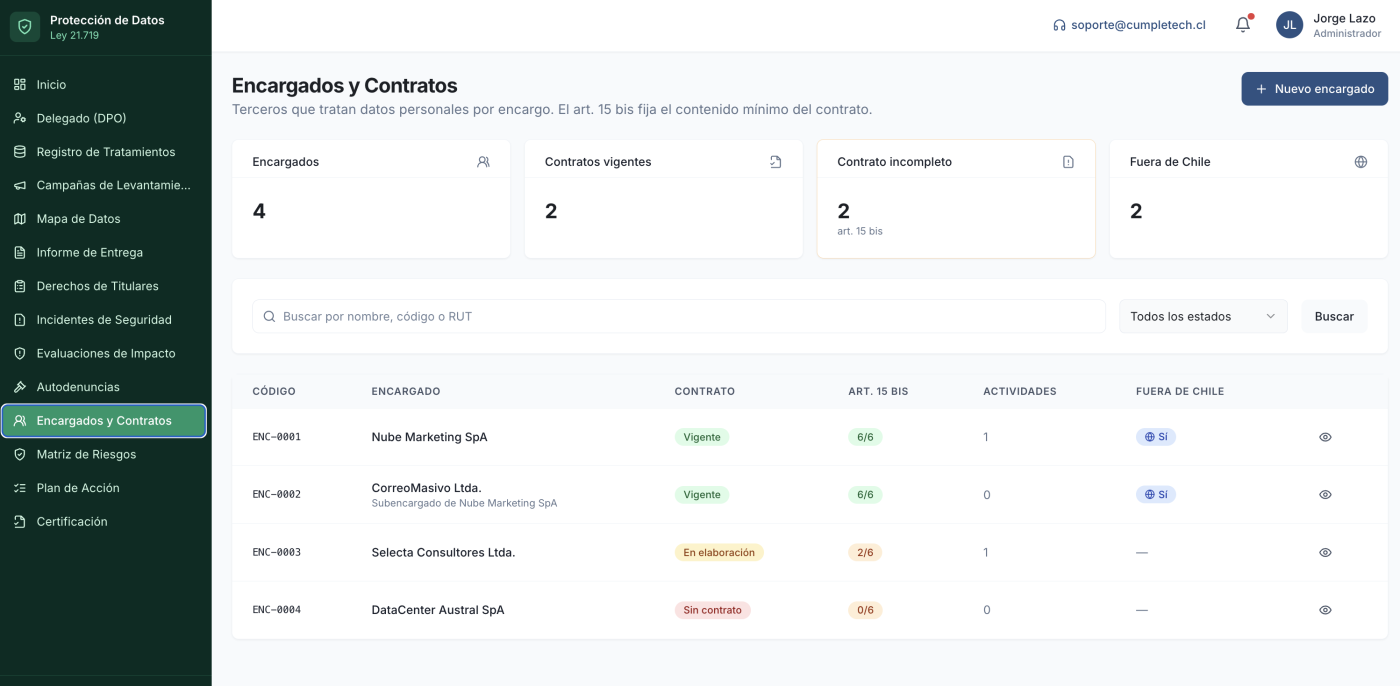
Centraliza la información de los proveedores que tratan datos por cuenta de la organización. La ficha relaciona el contrato con las actividades involucradas y permite revisar su contenido, los subencargados y los antecedentes de seguridad que requieren atención.
Aspectos destacables
- Muestra qué elementos contractuales están presentes y cuáles faltan.
- Identifica subencargados y la autorización escrita para delegar.
- Vincula actividades del RAT y permite incorporar contrato y respaldos.
- Incluye un cuestionario de seguridad con preguntas provisorias.
Matriz de Riesgos
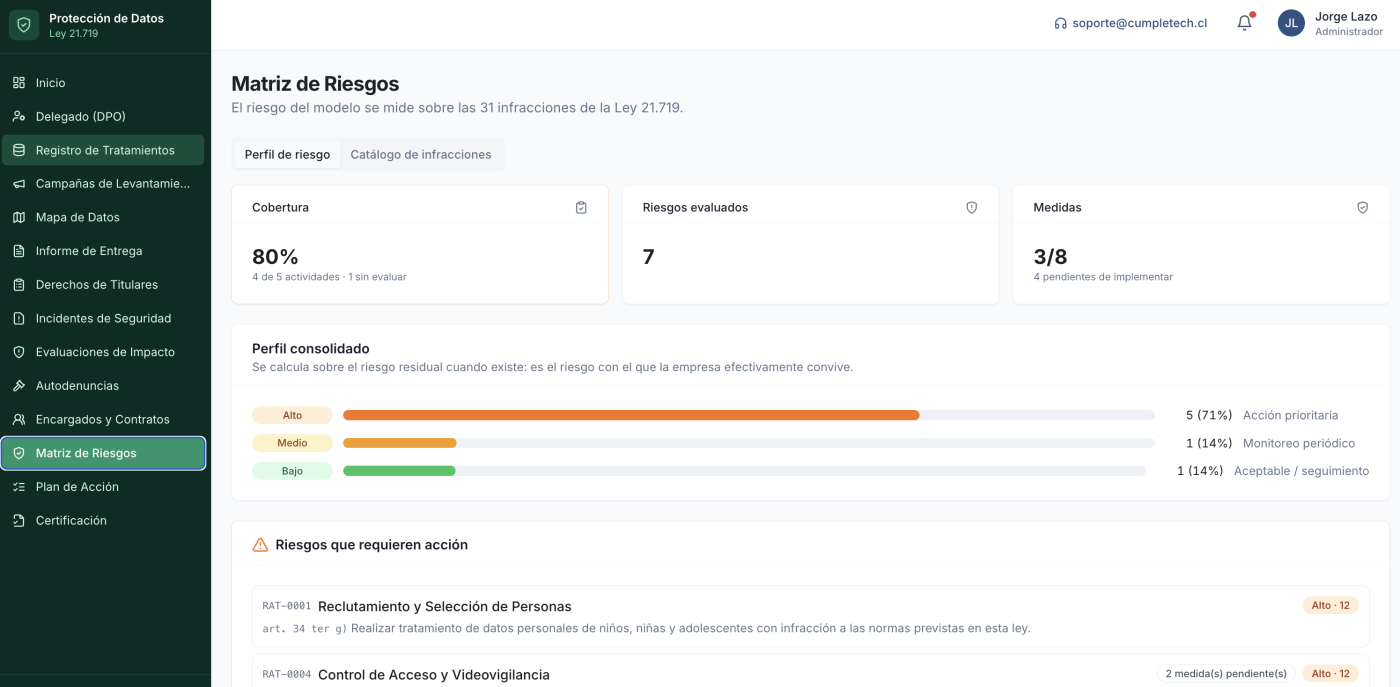
Ofrece una visión conjunta de los riesgos identificados en los tratamientos de datos. Ayuda a distinguir las actividades que necesitan atención y las medidas pendientes, para orientar el trabajo del equipo según el nivel de riesgo que muestra el sistema.
Aspectos destacables
- Muestra qué actividades cuentan con una evaluación de riesgo.
- Agrupa niveles alto, medio y bajo para facilitar la priorización.
- Relaciona actividades y riesgos con medidas que faltan implementar.
- Permite consultar el catálogo de 31 infracciones de la plataforma.
Plan de Acción
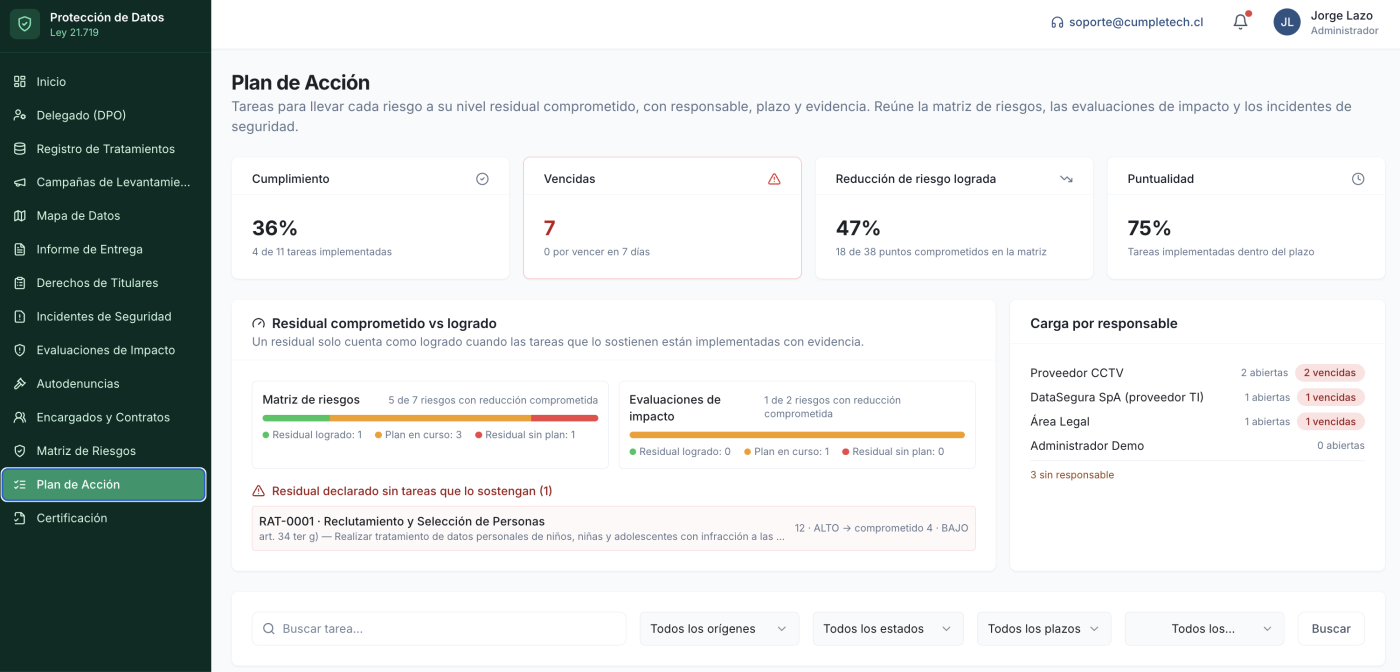
Lleva las medidas de mejora a un seguimiento de tareas concretas. Reúne acciones provenientes de la matriz de riesgos, las evaluaciones de impacto y los incidentes, para revisar quién debe actuar, en qué plazo y con qué evidencia de implementación.
Aspectos destacables
- Asocia cada tarea con origen, responsable, plazo y avance.
- Distingue tareas implementadas, en curso y vencidas para su seguimiento.
- Muestra la carga por responsable y las tareas sin asignación.
- Compara riesgo residual comprometido y logrado con evidencia.
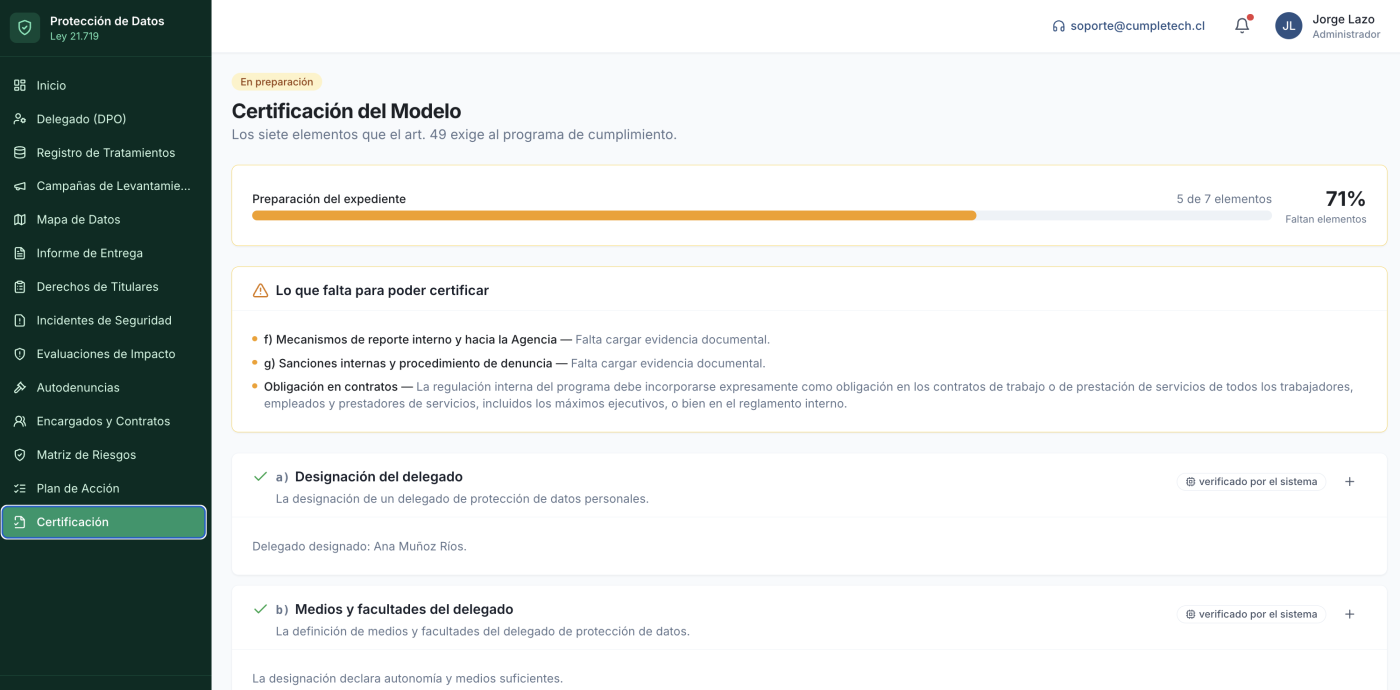
Certificación
Orienta la preparación del expediente del MPI mediante una revisión de sus elementos y respaldos. Permite ver qué antecedentes ya están disponibles y qué documentación falta completar, para organizar el trabajo previo a una eventual certificación del modelo.
Aspectos destacables
- Muestra el avance del expediente y los elementos pendientes.
- Recupera verificaciones sobre el delegado y los tratamientos registrados.
- Permite incorporar evidencia para respaldar elementos del modelo.
- Identifica brechas documentales sin acreditar una certificación otorgada.